


ევროკომისია კიბერშეტევის მსხვერპლი გახდა
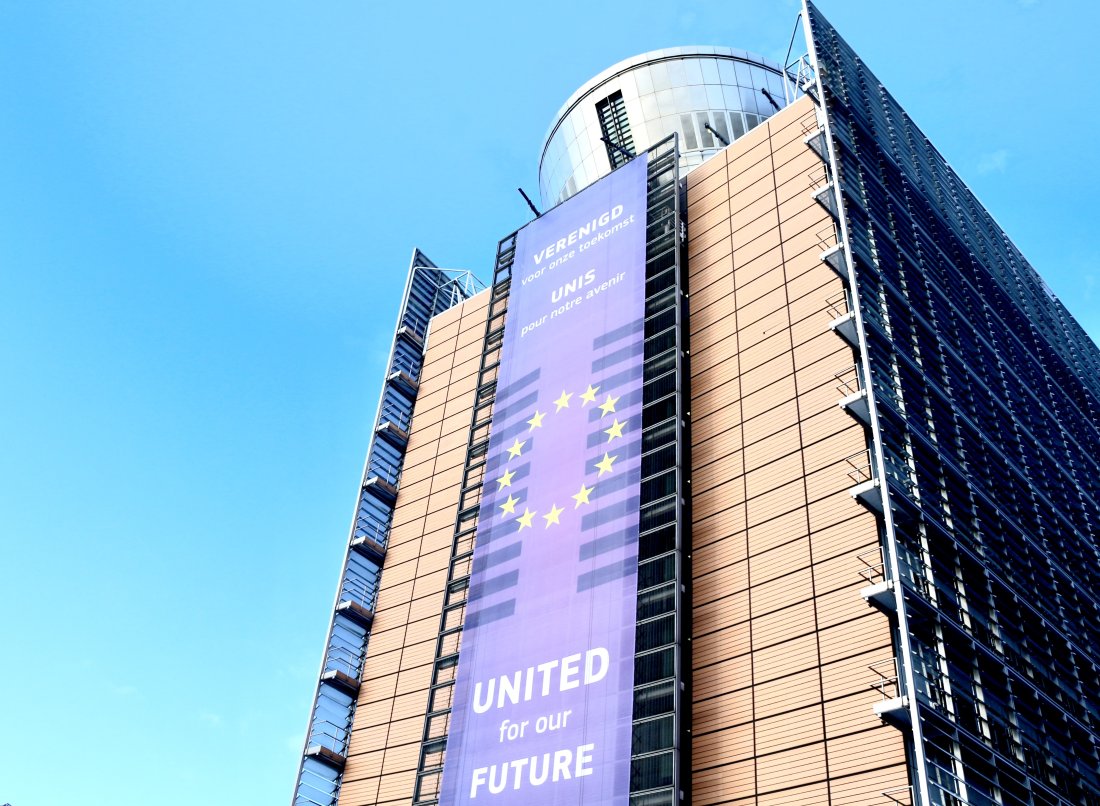
ევროკომისიამ დაადასტურა, რომ კიბერშეტევის მსხვერპლი გახდა
ევროკომისიამ დაადასტურა, რომ კიბერშეტევის მსხვერპლი გახდა. 20 ნოემბერს მისმა პრესსპიკერმა, ტომას რენიემ განაცხადა, რომ შეტევა ხელოვნური ინტელექტის მიერ იყო გენერირებული. მან ასევე განმარტა, რომ ინციდენტი პირველად 22 ოქტომბერს დაფიქსირდა და გამოძიება დღემდე გრძელდება.
„შეგვიძლია დავადასტუროთ, რომ ხელოვნური ინტელექტის გამოყენებით განხორციელებულ კიბერშეტევასთან გვაქვს საქმე. დიახ, სწორედ ასეა. ეს ხელოვნურ ინტელექტზე დაფუძნებული ინსტრუმენტის ბოროტად გამოყენებაა“, – აღნიშნა ევროკომისიის პრესსპიკერმა.
მისი თქმით, თავდასხმის მასშტაბის შეფასება რთულია, თუმცა ამ ეტაპზე არ არსებობს ინფორმაცია იმის შესახებ, რომ უსაფრთხოების დარღვევა ევროკომისიის ყველა თანამშრომელს შეეხო.
მანამდე, 19 ნოემბერს, გამოცემა „პოლიტიკომ“ გაავრცელა ინფორმაცია, რომ ევროკომისია კიბერშეტევის სამიზნე გახდა, რომლის დროსაც, შესაძლოა, დიდი მოცულობის პერსონალურ მონაცემებს გაეჟონა. მაშინ ევროკომისიამ კომენტარის თხოვნას დაუყოვნებლივ არ უპასუხა.
„პოლიტიკოს“ ცნობით, შეფერხებების პერიოდში, რომელიც დაახლოებით 10 დღეს გაგრძელდა, რამდენიმე სისტემა გაითიშა. მათ შორის იყო ადამიანური რესურსების მართვის სისტემები, რომლებიც ხელფასების დარიცხვისა და სამუშაო დროის აღრიცხვისთვის გამოიყენება, ასევე სამედიცინო ხარჯების ანაზღაურების სისტემა.
„ცოტა ხნის წინათ, ევროკომისიამ, გამოვლენილი კიბერშეტევის საპასუხოდ, საჭირო ზომები მიიღო. დამცავი და პრევენციული ღონისძიების სახით, ჩვენ დროებით შევაჩერეთ რამდენიმე აპლიკაციის მუშაობა, რომელთა უმეტესობა უკვე აღდგენილია“, – დასძინა რენიემ.